
NIS2 e ransomware: quando l’attacco non ferma i sistemi
Per anni il ransomware ha avuto un volto riconoscibile: schermi bloccati, file cifrati, richiesta di riscatto. Un incidente impossibile da non vedere. I dati più recenti raccontano un’altra storia.
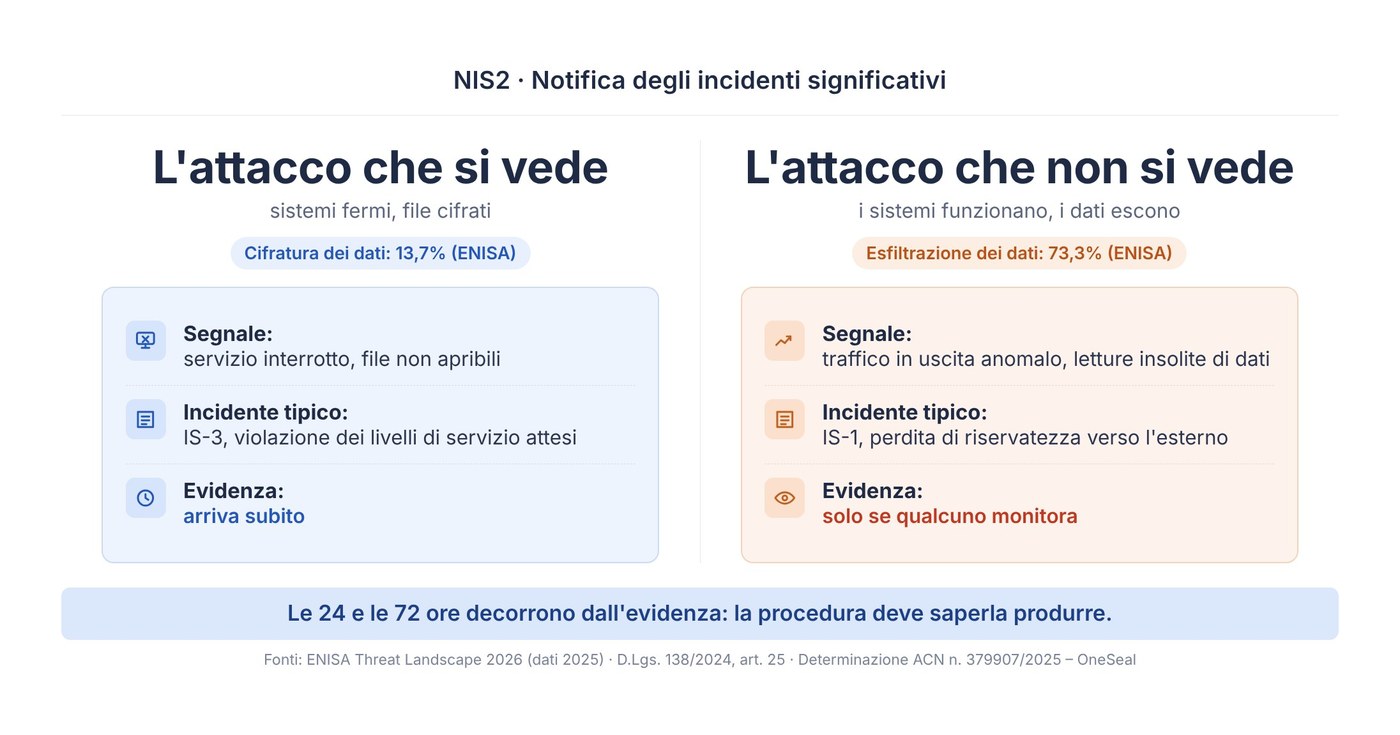
Nel suo Threat Landscape 2026, pubblicato il 22 settembre, l’ENISA (l’Agenzia dell’Unione europea per la cybersicurezza) ha analizzato 8.257 incidenti avvenuti nell’Unione nel 2025. Tra le tecniche usate dai gruppi ransomware, l’esfiltrazione dei dati attraverso il canale di comando e controllo dell’attaccante è la tecnica più frequente, con il 73,3%, mentre le tecniche di cifratura dei dati si fermano al 13,7%.
In altre parole, sempre più spesso l’attacco punta a portare fuori i dati, anche senza fermare i sistemi. E questo ha una conseguenza diretta sul modo in cui le aziende NIS2 riconoscono un incidente e decidono quando notificarlo.
Che cosa chiede la NIS2 italiana
Il D.Lgs. 138/2024, che recepisce la direttiva NIS2, impone ai soggetti essenziali e importanti di notificare al CSIRT Italia gli incidenti significativi: pre-notifica entro 24 ore, notifica entro 72 ore e relazione finale entro un mese (art. 25).
Quali incidenti siano «significativi» lo stabilisce l’ACN (Agenzia per la cybersicurezza nazionale) con la Determinazione n. 379907 del 19 dicembre 2025, applicabile dal 15 gennaio 2026. Gli incidenti significativi di base sono quattro:
- IS-1: il soggetto ha evidenza della perdita di riservatezza, verso l’esterno, di dati digitali di sua proprietà o sotto il suo controllo, anche parziale;
- IS-2: il soggetto ha evidenza della perdita di integrità di quei dati, con impatto verso l’esterno;
- IS-3: il soggetto ha evidenza della violazione dei livelli di servizio attesi, definiti dal soggetto stesso nelle misure di sicurezza;
- IS-4, solo per i soggetti essenziali: il soggetto ha evidenza di un accesso non autorizzato ai dati, o di un abuso dei privilegi concessi.
Il punto decisivo è la parola «evidenza». Secondo le Linee guida ACN, il soggetto ha evidenza quando dispone di elementi oggettivi dai quali risulta che l’incidente si è verificato. Questi elementi arrivano da segnalazioni esterne (per esempio del CSIRT Italia), da segnalazioni interne o dagli eventi rilevati dai sistemi di monitoraggio. È da quel momento, e non dall’attacco, che decorrono le 24 e le 72 ore.
Per i soggetti inseriti nell’elenco NIS nel 2026, l’obbligo di notifica si applica dal 1° gennaio 2027 (Determinazione ACN n. 127434 del 13 aprile 2026). Per chi era nell’elenco già nel 2025, l’obbligo scatta nove mesi dopo la comunicazione di inserimento: per loro è quindi già in vigore.
Il rischio: procedure tarate sul «sistema fermo»
Molte procedure di gestione degli incidenti sono nate pensando al ransomware «classico». Il segnale che le fa scattare è un servizio che si ferma: un gestionale irraggiungibile, file non più apribili, un fermo di produzione. È lo scenario dell’IS-3, ed è difficile che passi inosservato.
L’esfiltrazione invece non fa rumore. I sistemi continuano a funzionare, gli utenti lavorano normalmente, e l’unica traccia è un traffico in uscita anomalo, o una quantità insolita di dati letti da un account. Se nessuno guarda quei segnali, l’evidenza arriva tardi: spesso solo quando l’attaccante pubblica i dati o chiede il riscatto, a volte settimane dopo.
Formalmente, finché manca l’evidenza i termini non decorrono. Ma questo non mette al riparo. Le misure di sicurezza di base chiedono di monitorare reti e sistemi (misura DE.CM-01) e, per i soggetti essenziali, di definire parametri per riconoscere accessi anomali. Un’evidenza acquisita tardi perché nessuno guardava diventa una domanda sulle misure di sicurezza, prima ancora che sulla notifica.
C’è poi un secondo orologio. Se i dati esfiltrati sono anche dati personali, l’incidente è quasi sempre una violazione ai sensi del GDPR, da notificare al Garante entro 72 ore da quando se ne viene a conoscenza, salvo che sia improbabile un rischio per le persone (art. 33). Le due valutazioni corrono in parallelo, con interlocutori, moduli e criteri diversi: la procedura deve prevederle entrambe fin dal primo minuto.
Cosa verificare oggi
- I segnali che fanno scattare la classificazione: la procedura deve considerare come inneschi autonomi anche i segnali di esfiltrazione (traffico in uscita anomalo, volumi di lettura insoliti, avvisi dei sistemi antintrusione e di protezione dei dati), non solo il fermo dei servizi.
- Chi decide e in quanto tempo: chi riceve l’allarme, chi lo valuta e chi decide se l’incidente rientra in IS-1, IS-2, IS-3 o IS-4, con nomi e sostituti, anche di notte e nei fine settimana.
- Il momento dell’evidenza: registrare quando e da quali elementi oggettivi è stata acquisita. È il dato da cui decorrono i termini, e quello che verrà chiesto in caso di verifica.
- I fornitori: molti segnali arrivano da chi gestisce reti, server o servizi cloud. I contratti devono prevedere l’avviso immediato e la collaborazione nell’analisi.
- Il doppio binario NIS2 e GDPR: la stessa riunione di crisi deve valutare la notifica al CSIRT Italia e quella al Garante, coinvolgendo il DPO (Data Protection Officer) quando ci sono dati personali.
- Le esercitazioni: conviene che almeno una simulazione parta da un’esfiltrazione silenziosa, senza alcun sistema fermo. È il caso in cui le procedure vengono messe davvero alla prova.
La domanda da porsi è semplice: che cosa fa scattare oggi la nostra procedura, il sistema che si ferma o i dati che escono?
Fonti: ENISA, Threat Landscape 2026; D.Lgs. 4 settembre 2024, n. 138, art. 25; Determinazioni ACN n. 379907 del 19 dicembre 2025 e n. 127434 del 13 aprile 2026; ACN, Linee guida NIS – Specifiche di base, settembre 2025; Regolamento (UE) 2016/679, art. 33.
OneSeal affianca i soggetti NIS2 nella verifica del perimetro, nelle procedure di gestione degli incidenti e nel mantenimento degli adempimenti: scopri il servizio NIS2.