
Tracking pixel nelle e-mail: poter inviare non significa poter tracciare
Il 29 ottobre 2026 è scaduto il termine di sei mesi che il Garante per la protezione dei dati personali aveva concesso per adeguarsi alle Linee guida sui tracking pixel nelle comunicazioni di posta elettronica (provvedimento n. 284 del 17 aprile 2026, pubblicato nella Gazzetta Ufficiale n. 98 del 29 aprile 2026). Le verifiche sull’applicazione delle Linee guida rientrano nell’attività ispettiva del Garante per il secondo semestre 2026.
Molte aziende hanno aggiornato informative e piattaforme di invio. Resta però un equivoco diffuso, che riguarda le e-mail inviate ai clienti in regime di soft spam.
Che cosa dicono le Linee guida
Il tracking pixel è un’immagine invisibile, ospitata su un server remoto, che si carica quando il destinatario apre l’e-mail e segnala al mittente se, quando e da quale dispositivo il messaggio è stato letto. Per il Garante l’inserimento e la lettura del pixel rientrano nella disciplina dell’accesso al terminale dell’utente, cioè l’art. 122 del Codice privacy.
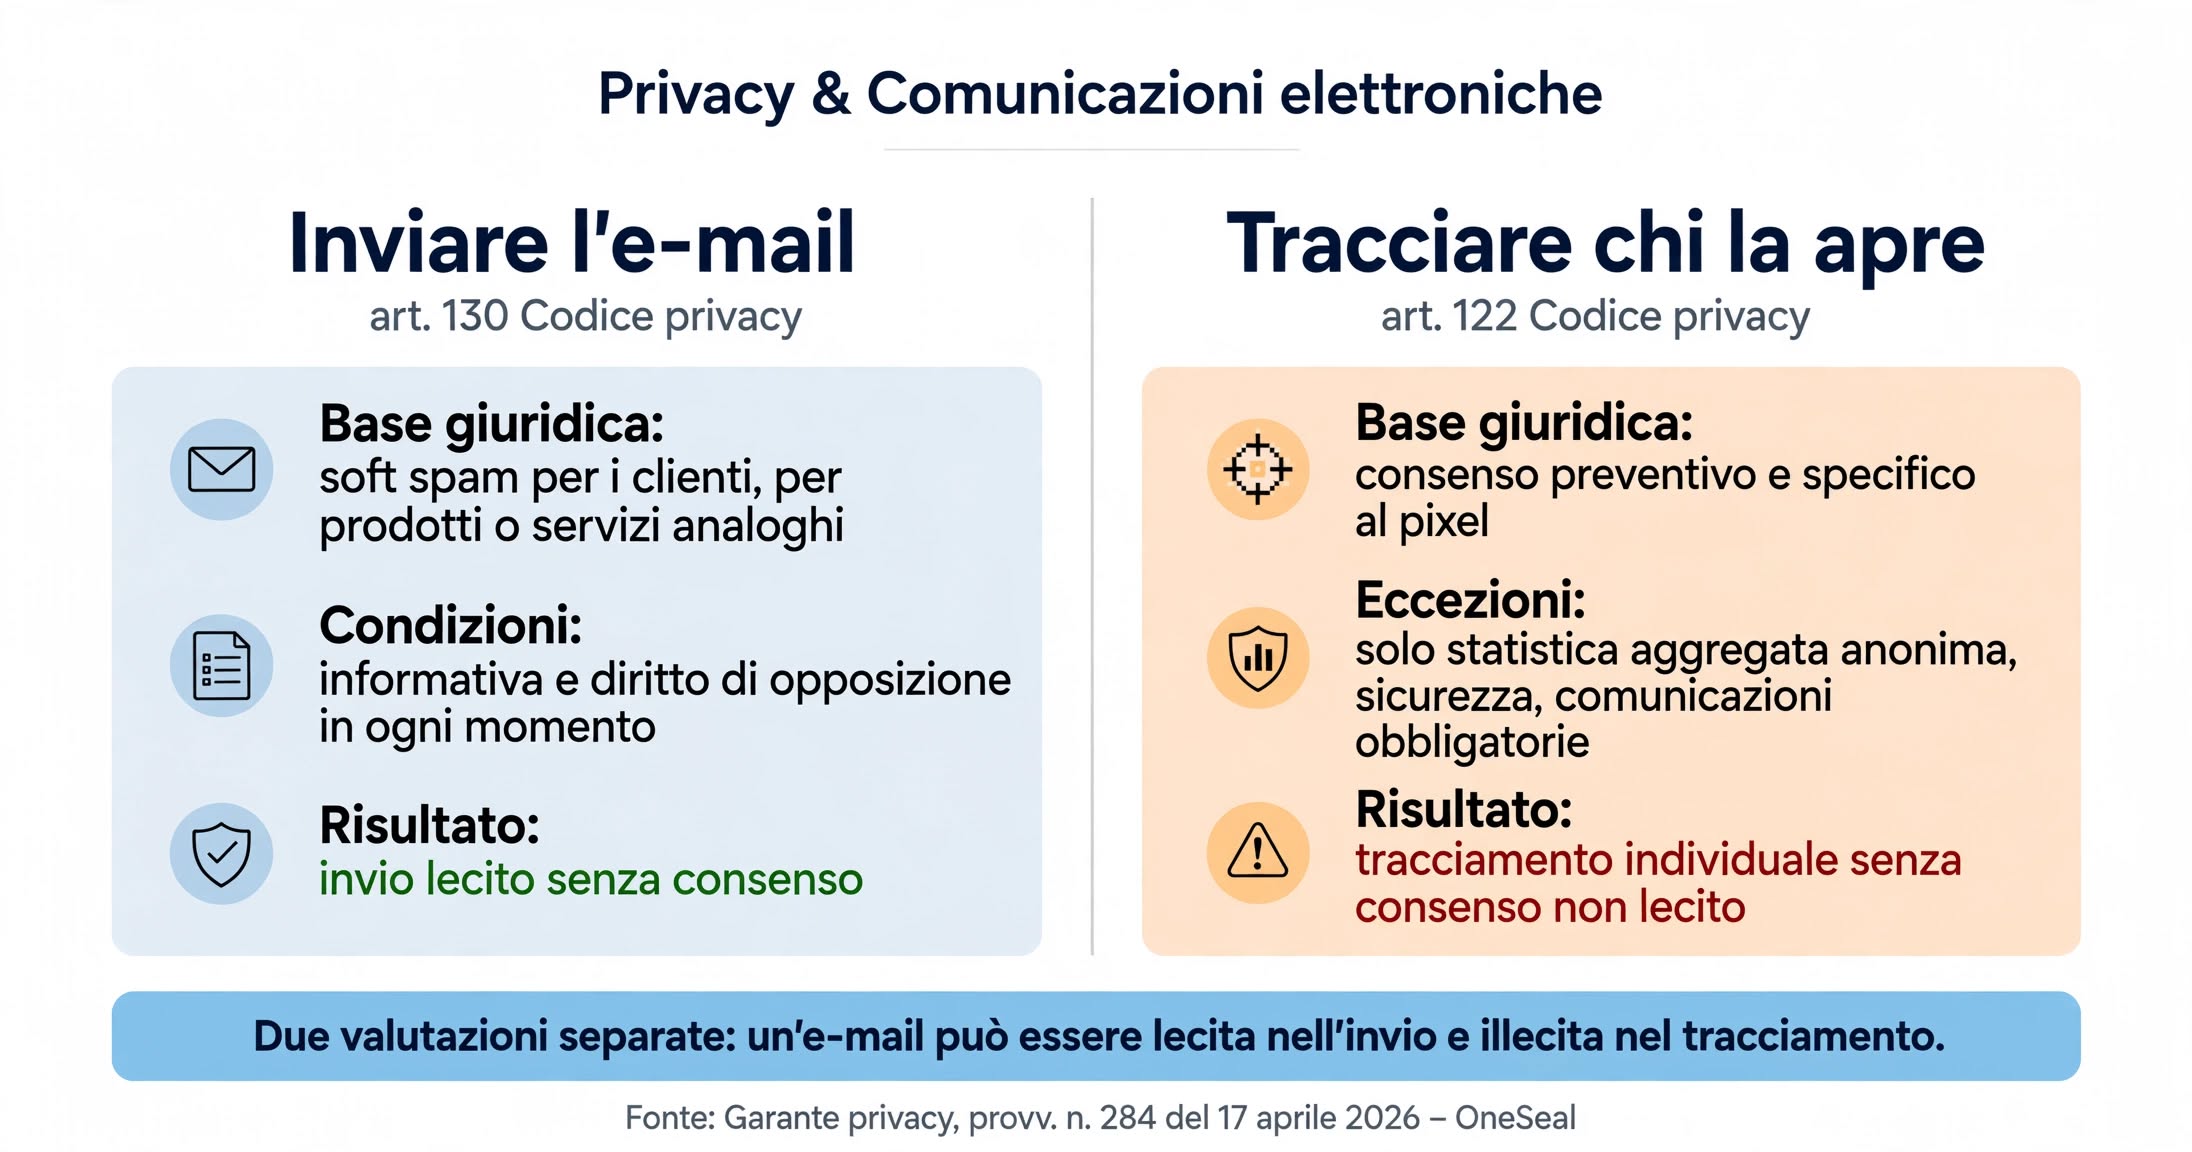
La regola generale è quindi il consenso preventivo del destinatario. Le eccezioni sono poche e precise:
- statistica aggregata e anonima, ad esempio un unico pixel comune a tutti i destinatari di una campagna per conoscerne il tasso di apertura complessivo;
- sicurezza, quando il pixel serve a verificare che un messaggio di autenticazione o di cambio password sia arrivato al dispositivo dell’utente;
- comunicazioni obbligatorie o nell’interesse del destinatario, come avvisi di phishing, modifiche contrattuali o notifiche di incidenti di sicurezza.
Tutto il resto richiede il consenso: misurare l’apertura delle e-mail da parte del singolo destinatario, regolare la frequenza degli invii in base al suo interesse, costruirne un profilo commerciale.
L’equivoco del soft spam
L’art. 130, comma 4, del Codice privacy consente di inviare e-mail promozionali ai propri clienti senza consenso, per prodotti o servizi analoghi a quelli già acquistati, purché il cliente sia informato e possa opporsi in ogni momento. È il cosiddetto soft spam.
Questa norma, però, rende lecito l’invio del messaggio. Il pixel riguarda un’altra cosa, il tracciamento di chi lo apre, che segue le regole dell’art. 122. Le due valutazioni viaggiano su binari separati: un’e-mail può essere lecita quanto all’invio e illecita quanto al tracciamento.
In pratica, il soft spam non porta con sé il permesso di misurare individualmente le aperture. Per farlo serve il consenso specifico al pixel; in alternativa si può usare il solo pixel statistico anonimizzato oppure inviare senza tracciamento.
E i flussi già in corso?
Per i trattamenti già in corso al momento dell’entrata in vigore delle Linee guida, il Garante ha previsto un regime transitorio, destinato a essere progressivamente superato. Non basta però avere l’indirizzo nel CRM: il regime riguarda il tracciamento effettivamente in corso, e richiede due passaggi.
- L’informativa sul pixel, da fornire con il primo messaggio utile o al primo momento di discontinuità nel rapporto.
- Un meccanismo di revoca, anche granulare: un link o un’icona nel piè della e-mail che porti a un’area in cui il destinatario può smettere di ricevere le e-mail, oppure continuare a riceverle senza pixel.
Chi rifiuta il tracciamento non può subire limitazioni del servizio per questa sola ragione, e le scelte di ciascuno vanno registrate. Per i nuovi contatti il regime transitorio non vale: il consenso al pixel va raccolto subito, preferibilmente al momento della raccolta dell’indirizzo.
Un ultimo punto pesa sul rischio: le Linee guida richiedono di informare gli interessati «pena la loro inutilizzabilità». Statistiche di apertura e segmentazioni costruite su pixel non dichiarati vanno quindi riesaminate, non solo regolarizzate per il futuro.
Cosa verificare oggi
- Censimento dei flussi: quali e-mail partono con pixel attivo, su quale piattaforma e per quale finalità. Nella maggior parte delle piattaforme il tracciamento è attivo per impostazione predefinita.
- Base giuridica per flusso: consenso al pixel, eccezione statistica o di sicurezza, oppure invio senza tracciamento.
- Gestione delle scelte nel CRM: consenso al marketing, idoneità al soft spam, opposizione e consenso al pixel come informazioni distinte.
- Piè della e-mail e area preferenze, con l’opzione «continua a ricevere senza tracciamento».
- Contratti con le piattaforme di invio, che devono dichiarare i pixel attivi e consentire l’invio senza tracciamento.
- Privacy by design: il Garante suggerisce di associare all’indirizzo un identificativo non intelligibile e non sequenziale, così che l’e-mail del destinatario non transiti nella richiesta del pixel.
La soluzione più rapida e a rischio contenuto, per i flussi in soft spam, è spesso la più semplice: disattivare il tracciamento individuale e mantenere il solo pixel statistico anonimizzato. Si conserva il dato di campagna e si azzera l’esposizione.
Fonte: Garante per la protezione dei dati personali, provvedimento n. 284 del 17 aprile 2026 – Linee guida sui tracking pixel.
OneSeal affianca le Organizzazioni nell’adeguamento dei flussi e-mail e nella gestione della privacy: scopri il servizio Privacy Governance.